Ataque compromete três domínios de código de país e permite emissão de certificados falsos
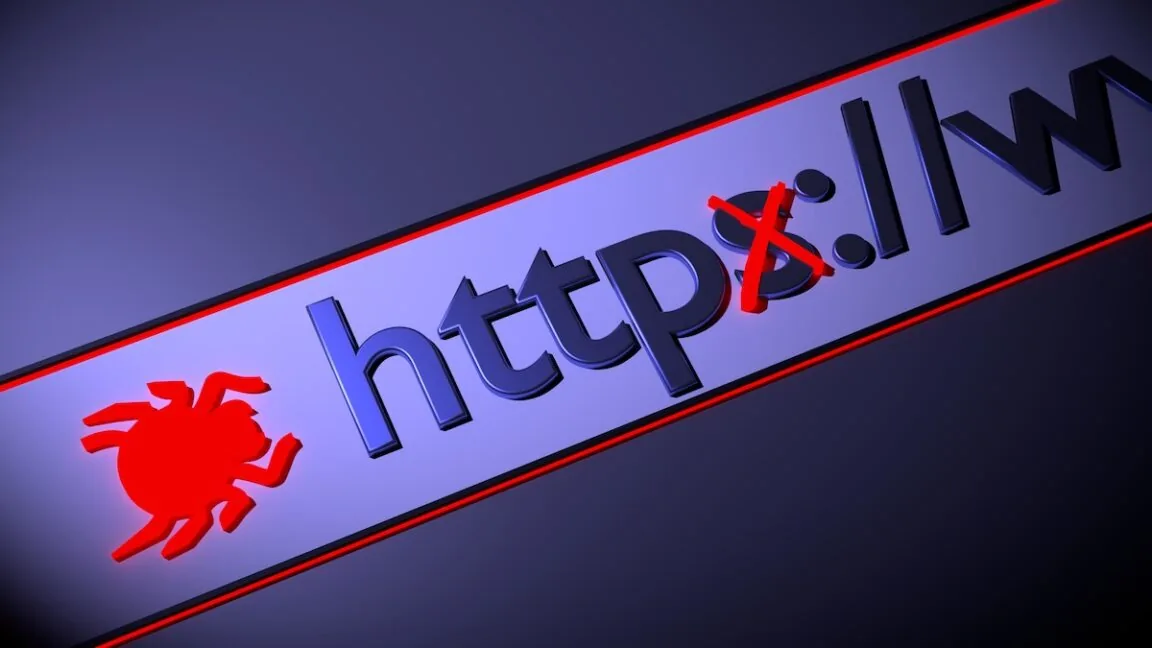
Hackers conseguiram obter certificados TLS falsos para Google e outras grandes empresas após comprometer três domínios de código de país, conforme informou a Google nesta semana.
A ação envolveu a modificação de registros DNS autoritativos em domínios .gh, .sl e .as, permitindo que os hackers passassem verificações automáticas de controle de domínio e obtivessem certificados não autorizados para várias propriedades da Google e marcas globais de grande uso.
Criptografia vulnerável
Certificados TLS são as credenciais criptográficas que sustentam a autenticação e proteção de criptografia para sites, servidores de e-mail e infraestrutura da Internet. Esses certificados x.509 usam uma assinatura digital para ligar um nome de domínio, como google.com, a uma chave pública. A chave pública está disponível ao público, enquanto a chave privada é mantida apenas pelo operador do site. Quando uma conexão mostra que as chaves correspondem, o visitante sabe estar conectado ao site autêntico em vez de um impostor. A posse de certificados não autorizados permite que os hackers criptograficamente imitem a infraestrutura afetada.
Saiba sobre o Cynex Game Mate 2, o primeiro controle sem fio para videogame, e como o WaveBird revolucionou a...
Redação FATÍVIA
·há 7 h
·1 min
Respostas a perguntas sobre os últimos lançamentos de jogos, tecnologia e inteligência artificial.
Redação FATÍVIA
·há 9 h
·1 min
Jonathan Blow, conhecido por seu trabalho no gênero de jogos de quebra-cabeças, lança 'The Order of the Sinking...
Redação FATÍVIA
·há 10 h
·1 min
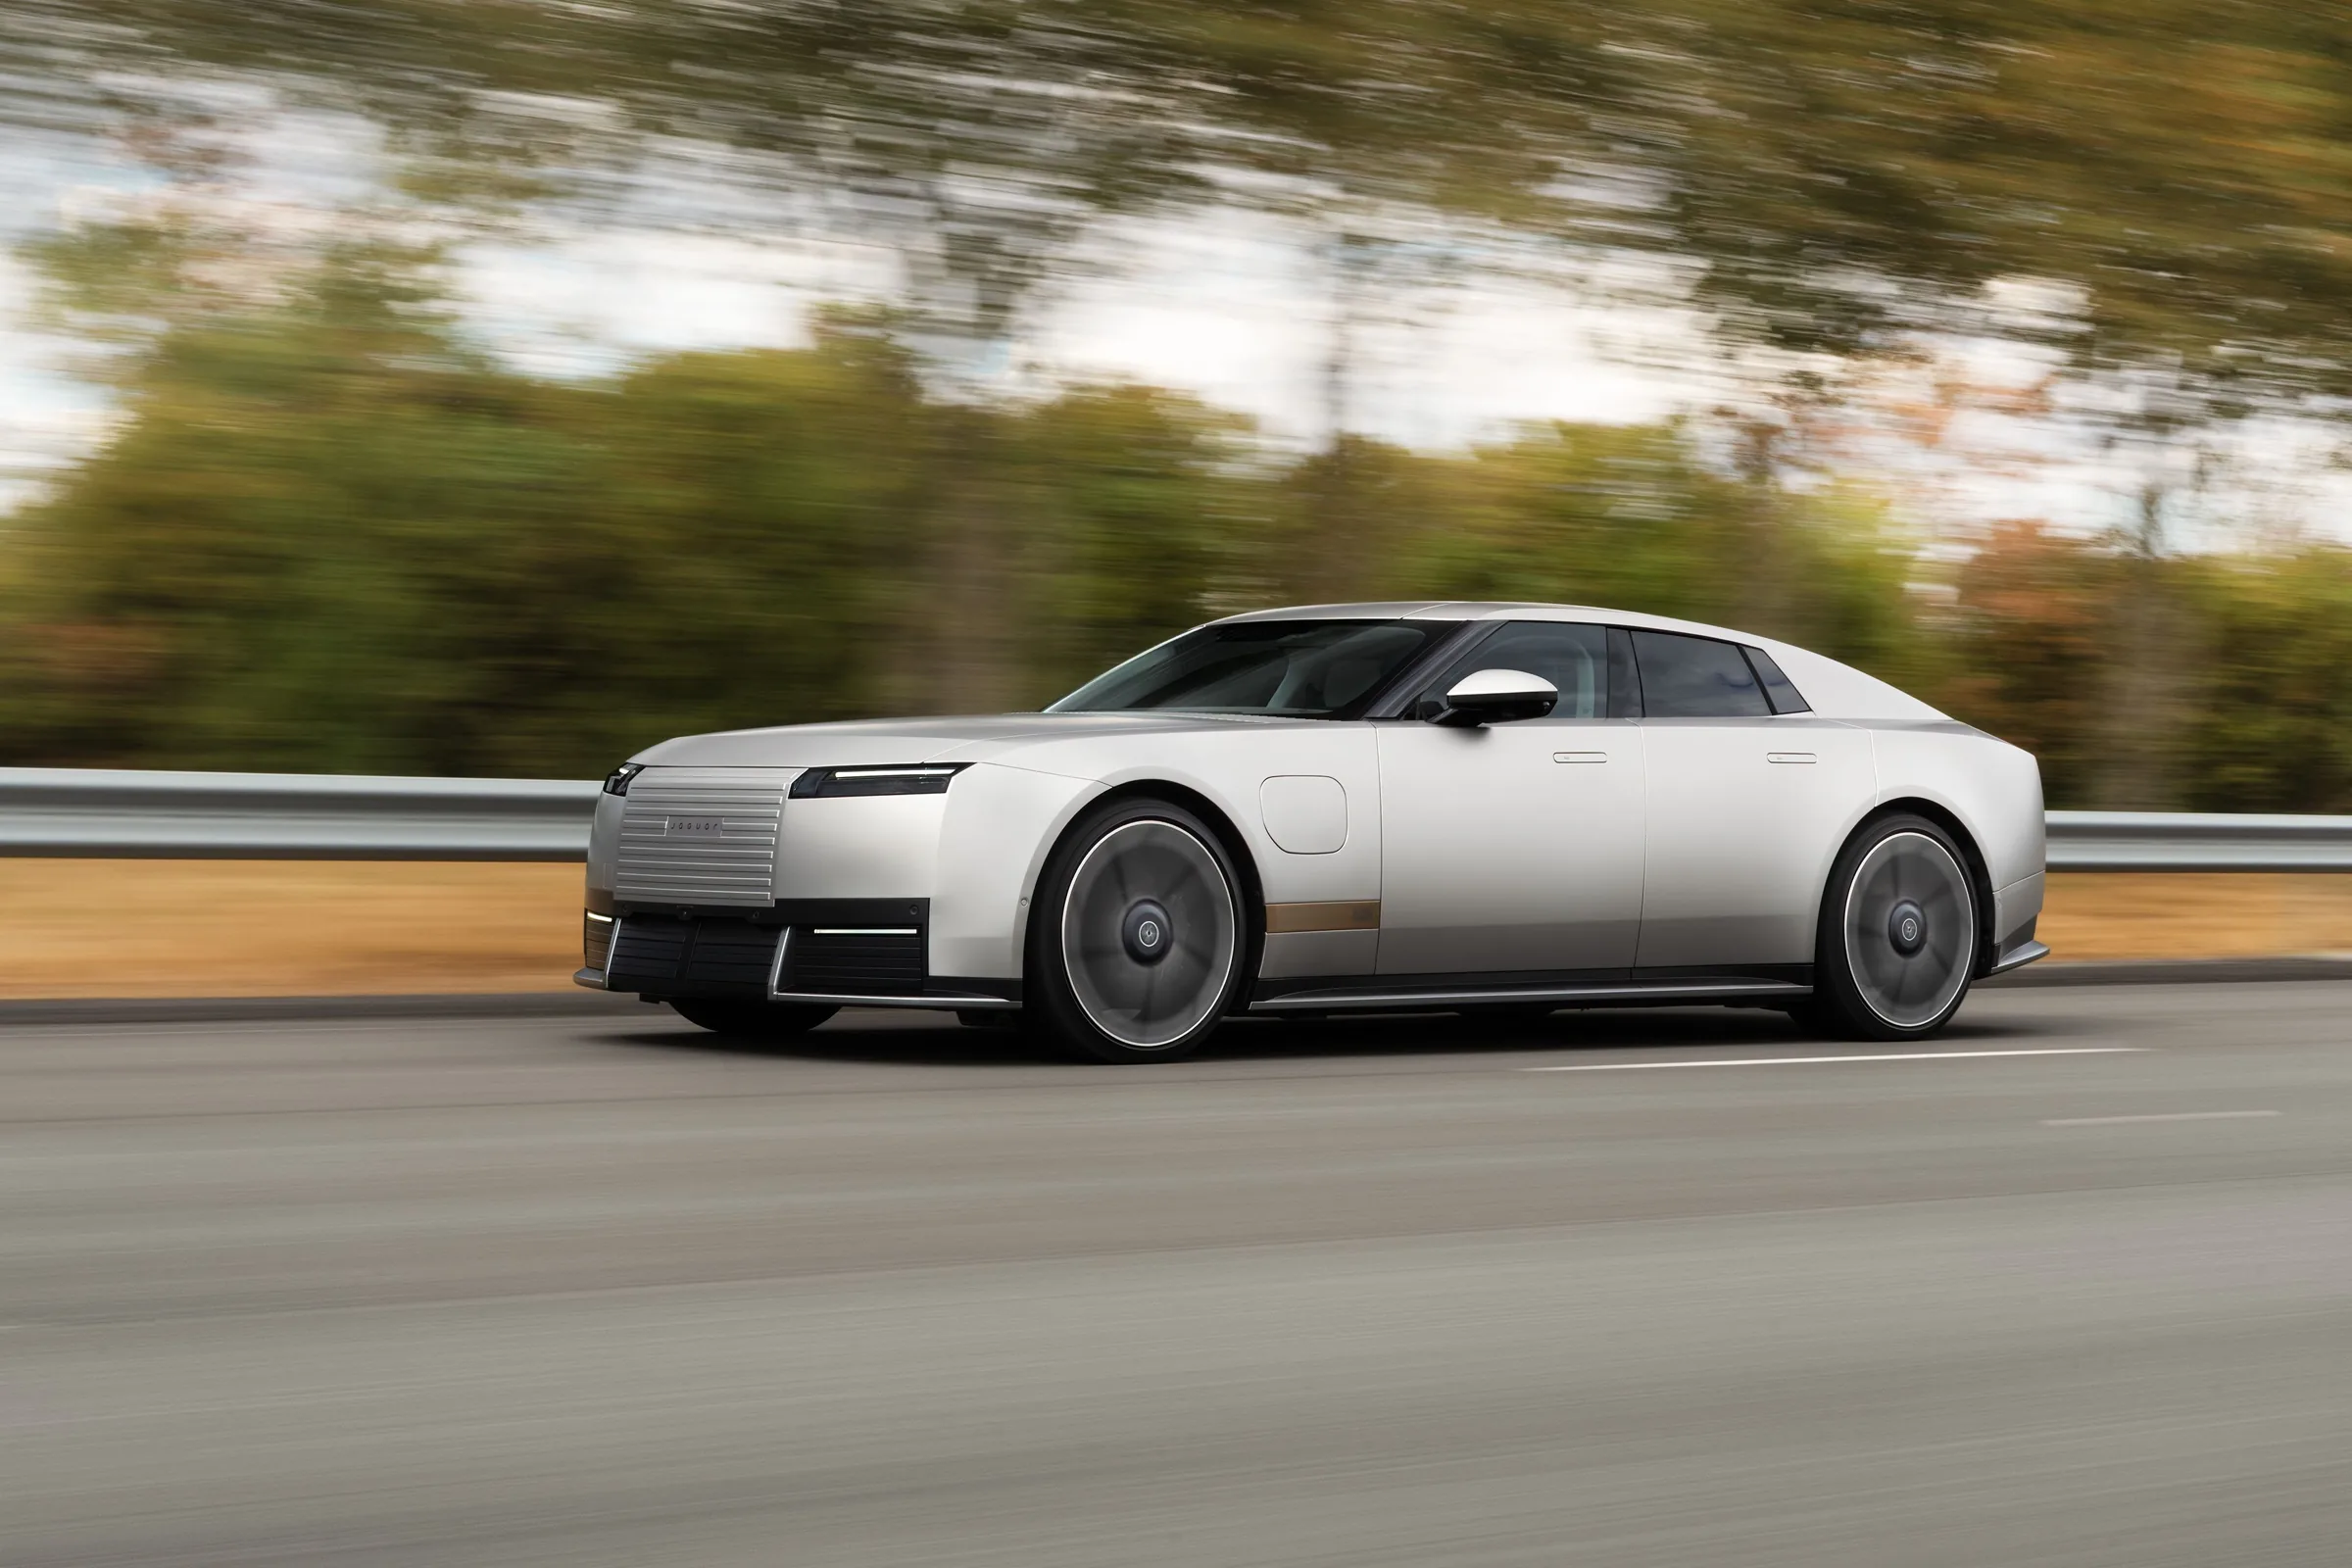
Jaguar apresentou oficialmente o Tipo 01, o modelo final do conceito Type 00, com design inovador e tecnologia de ponta.
Redação FATÍVIA
·há 11 h
·1 min
Pesquisadores encontraram áreas onde a biodiversidade excede as pressões ambientais e sociais.
Redação FATÍVIA
·há 16 min
·1 min
Late-night shows address President Trump's support for self-regulation among tech giants and the potential negative...
Redação FATÍVIA
·há 34 min
·1 min
Pesquisa revela iniciativas bem-sucedidas em escolas públicas que podem melhorar o desempenho dos alunos em matemática.
Redação FATÍVIA
·há 53 min
·1 min
Hackers conseguiram obter certificados TLS falsos para Google e outras grandes empresas após comprometer três...
Redação FATÍVIA
·há 54 min
·1 min


Comentários (0)
Entre ou cadastre-se para comentar.