Mais uma vez, Microsoft apresenta um pacote de atualizações significativo, desta vez com 972 vulnerabilidades corrigidas, incluindo 112 de alta severidade crítica. Este é o maior número de falhas corrigidas em um único pacote de parches desde que a empresa começou a divulgar essas informações.
Contexto atual
O aumento no número de vulnerabilidades corrigidas reflete uma tendência observada recentemente no setor de tecnologia. Em agosto, a empresa já havia corrigido 620 falhas, superando o recorde anterior de 570 falhas corrigidas em junho.
A preocupação com a segurança cibernética está em alta, especialmente após a publicação de uma carta aberta por diversas empresas, incluindo OpenAI, Anthropic, Amazon Web Services, Google e Microsoft, alertando sobre a crescente ameaça de ataques cibernéticos facilitados por inteligência artificial.
Startups podem usar estratégias além das redes sociais para conquistar clientes, segundo especialistas.
Redação FATÍVIA
·há 1 h
·1 min
Este contexto explora as mudanças regulatórias, inovações tecnológicas, impactos econômicos e questões de segurança...
Redação FATÍVIA
·há 4 h
·1 min
Grecia proíbe uso de redes sociais por menores de 15 anos, medida que visa proteger crianças online.
Redação FATÍVIA
·há 4 h
·1 min
Apple incluiu um Easter egg no site do Apple Music para comemorar o aniversário do iPod, permitindo aos usuários...
Redação FATÍVIA
·há 4 h
·1 min
Oswaldo Montenegro lança 'Serenata', um álbum de voz e piano com 15 faixas, incluindo canções autorais e de outros artistas.
Redação FATÍVIA
·há 12 min
·1 min
Pesquisa revela que células gamma delta podem reconhecer e destruir câncer de pulmão pequeno célula, mesmo quando...
Redação FATÍVIA
·há 13 min
·1 min
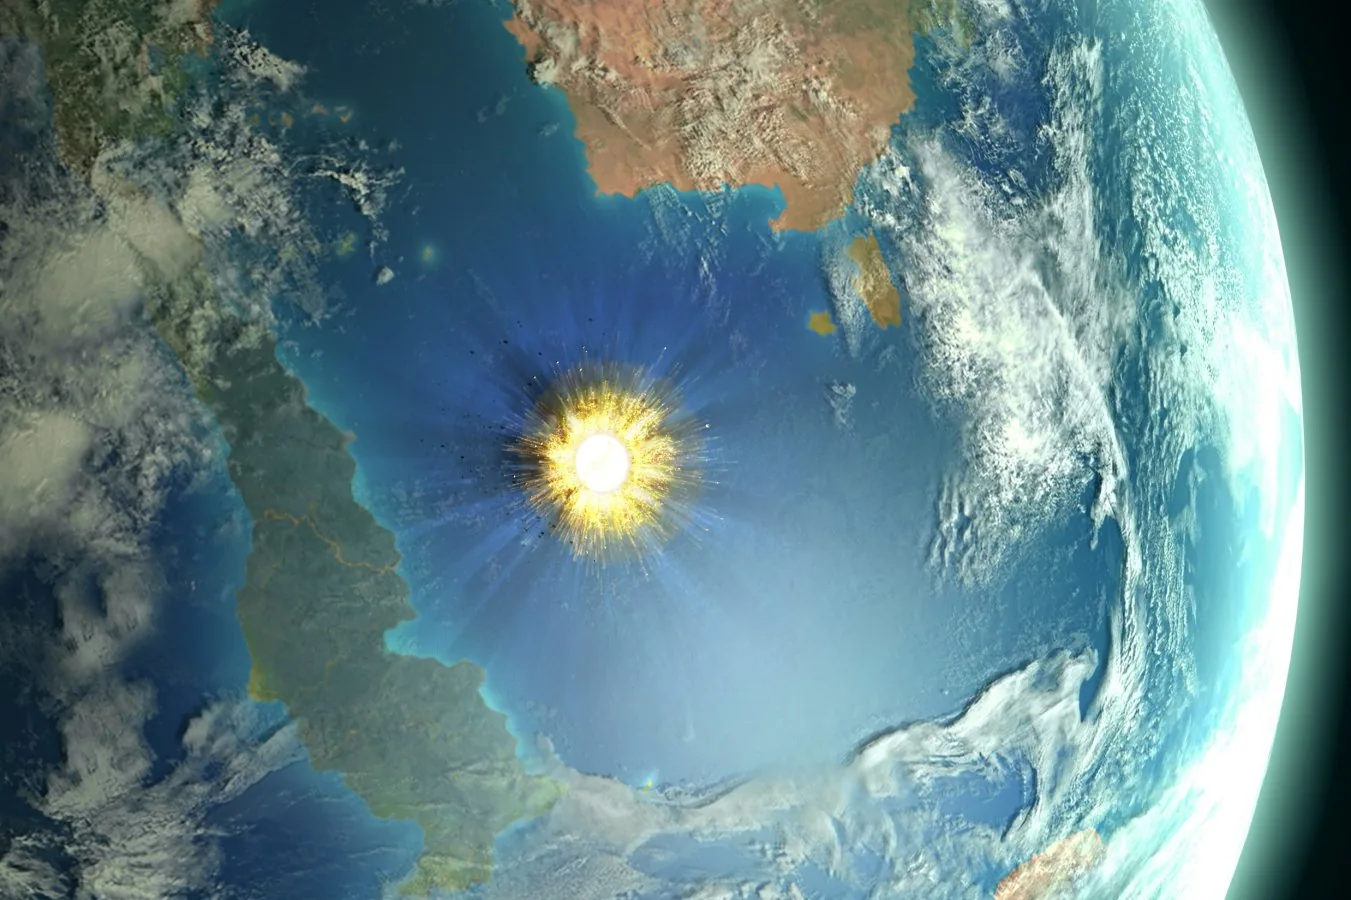
Pesquisadores descobriram que os efeitos do impacto de um asteroide há 66 milhões de anos duraram décadas, causando...
Redação FATÍVIA
·há 13 min
·1 min
Pesquisadores descobriram uma conexão entre dentes encontrados em uma caverna e pessoas enterradas em tombs nobres distantes.
Redação FATÍVIA
·há 15 min
·1 min

Comentários (0)
Entre ou cadastre-se para comentar.