Plataforma identifica acesso não autorizado e informa detalhes sobre o que foi exposto.
O iFood informou nesta quinta-feira (19.nov) que identificou e contou, no sábado (14.nov), um acesso não autorizado a alguns de seus sistemas. O incidente expôs dados cadastrais de clientes, entregadores e representantes de restaurantes parceiros.
Quais dados foram expostos?
O impacto varia conforme o tipo de usuário:
- Clientes e usuários do iFood Benefícios: só o número de telefone, sem nome, CPF, e-mail ou endereço.
- Representantes de restaurantes e outros parceiros: telefone cadastrado, CPF ou os dois.
- Entregadores: informações que podem incluir nome, e-mail, telefone, CPF e, em alguns casos, agência e conta de repasse. Não houve vazamento de endereço.
A empresa afirma que nem todos os entregadores foram afetados da mesma forma, e que quem teve dados expostos receberá um e-mail com o detalhamento.
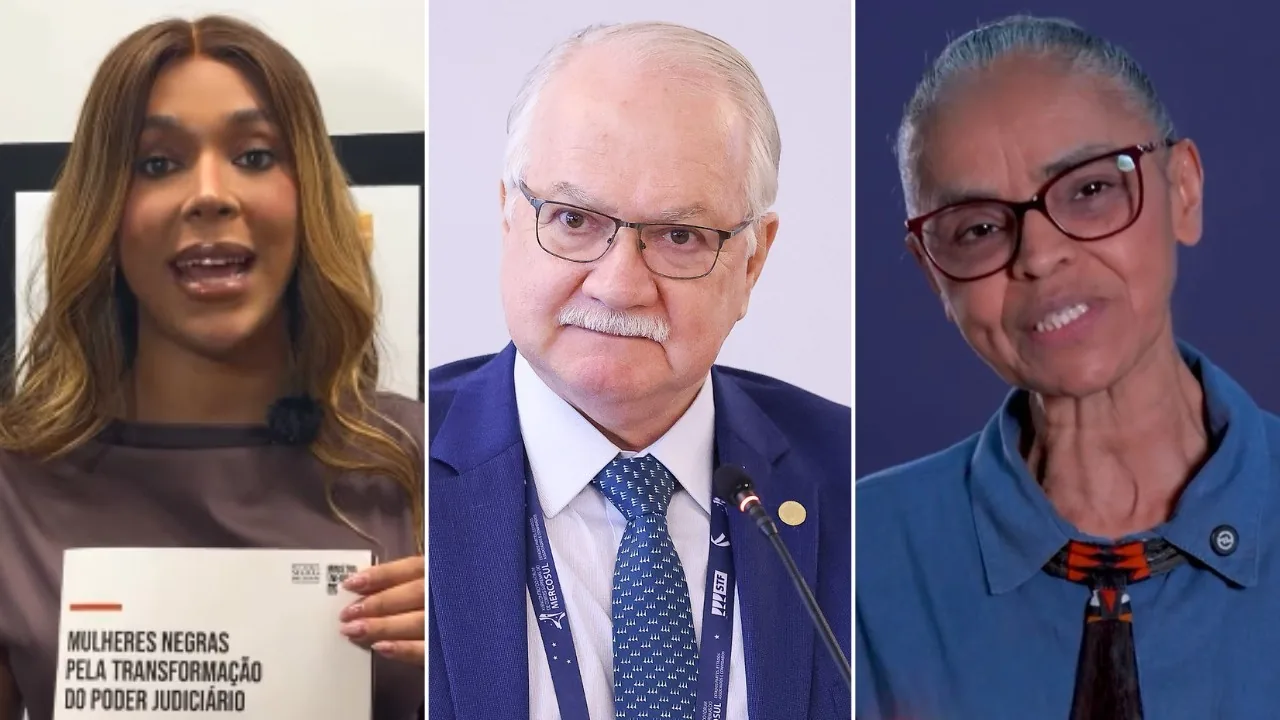
Marina Silva, Erika Hilton e Edson Fachin apoiaram a indicação de uma mulher negra para o Supremo Tribunal Federal.
Redação FATÍVIA
·há 11 min
·1 min
A vitória da democrata Mary Peltola no Alasca e Scott Colom no Mississippi representam avanços significativos para o partido.
Redação FATÍVIA
·há 20 min
·1 min
Fiona, uma hipopótamo famosa do Zoológico de Cincinnati, faleceu após engolir um chapéu de um visitante.
Redação FATÍVIA
·há 1 h
·1 min
O Valor Bruto da Produção (VBP) agropecuária de outubro foi estimado em R$ 1,46 trilhão, com alta de 0,62% em...
Redação FATÍVIA
·há 1 h
·1 min
O presidente chinês Xi Jinping elogiou a melhora nas relações com a Austrália, enquanto o primeiro-ministro...
Redação FATÍVIA
·há 5 min
·1 min
Família busca cannabis medicinal para tratamento de paciente com epilepsia refratária.
Redação FATÍVIA
·há 6 min
·1 min
A eleição de 2026 enfrenta desafios com a desinformação e o uso de inteligência artificial. O TSE e especialistas...
Núcleo de Investigação FATÍVIA
·há 6 min
·2 min
A produção mundial de vinho deve cair em 2026 e se aproximar do menor nível dos últimos 65 anos.
Redação FATÍVIA
·há 8 min
·1 min
Comentários (0)
Entre ou cadastre-se para comentar.